OpenClawをVPSで運用する方法|オンプレ寄りで始める現実的な構成
この記事の結論
OpenClawをVPSで運用する手順と注意点を解説。オンプレほどの設備がなくても、社内完結に近い形で運用するための設計と落とし穴をまとめます。
最終更新: 2026年2月
OpenClawをオンプレミスで運用したいが、「自社にサーバー管理の人材がいない」「物理サーバーの初期投資が厳しい」という企業は少なくありません。そんなときに選択肢となるのがVPS(Virtual Private Server)運用です。
ただし、VPSは「クラウドの手軽さ」と「オンプレの管理負担」を併せ持つため、「楽に運用できる」わけではありません。本記事では、VPSでOpenClawを運用する手順と、セキュリティ設定・保守の現実・判断基準まで、落とし穴を含めて解説します。
VPS運用は「楽」ではない(よくある誤解)
VPSは「クラウドの便利さ」と「オンプレの自由度」の中間に位置しますが、多くの企業が以下のように誤解しています。
- 誤解1: 「VPSならサーバー管理が不要」 → 実際: OS・ミドルウェア・セキュリティパッチの管理はすべて自社で行う
- 誤解2: 「クラウドより安い」 → 実際: 保守・監視・バックアップまで含めると、構築代行と同等かそれ以上のコストになる
- 誤解3: 「すぐに始められる」 → 実際: セキュリティ設定・ファイアウォール・ログ監視の構築に数週間かかる
VPSは「オンプレほどの設備投資なしに、オンプレ並みの管理負担を負う」選択肢です。これを理解した上で導入を検討してください。
重要: VPS運用は、「サーバー管理の知識があるが、物理サーバーを持ちたくない」企業に向いています。サーバー管理の経験がない場合は、構築代行サービスを推奨します。
VPS構成の例(最小構成)
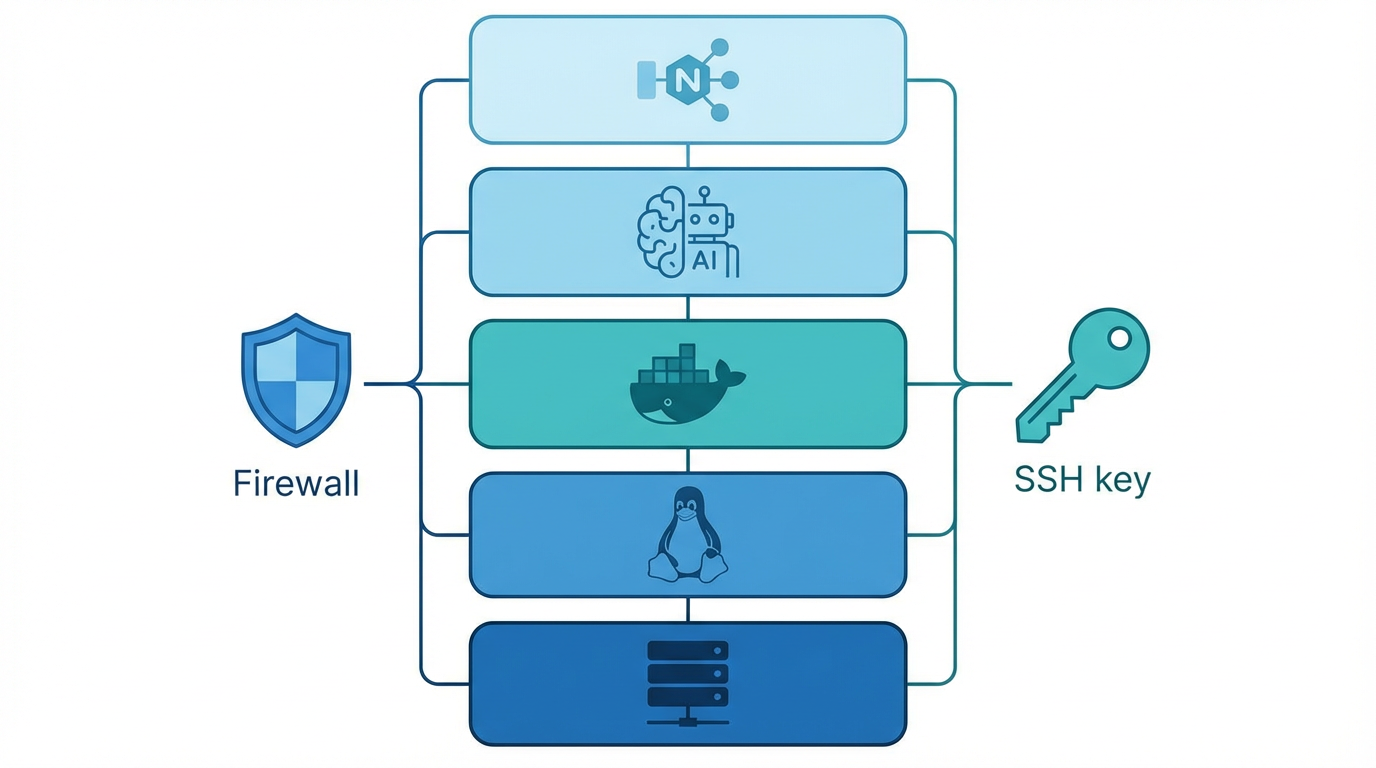
VPS最小構成の推奨スペック
OpenClawをVPSで運用する最小構成を示します。この構成は、社員数50名以下、試験運用から始める企業を想定しています。
推奨スペック
| 項目 |
推奨スペック |
費用目安(月額) |
| CPU |
4コア以上 |
— |
| メモリ |
8GB以上(16GB推奨) |
— |
| ストレージ |
SSD 100GB以上 |
— |
| OS |
Ubuntu Server 22.04 LTS |
— |
| VPSサービス |
AWS Lightsail / DigitalOcean / Vultr / さくらVPS |
3,000〜8,000円 |
| バックアップストレージ |
S3 / Backblaze B2 / Object Storage |
500〜2,000円 |
VPSの月額費用は3,000〜8,000円程度ですが、これに保守・監視・バックアップの人件費が加わります。月10時間の保守作業が必要と仮定すると、追加で5〜10万円の人件費がかかります。
初期セットアップ手順
VPS契約後、以下の手順でOpenClaw環境を構築します。
# 1. VPSにSSH接続
ssh root@your-vps-ip
# 2. 一般ユーザーを作成(rootログイン禁止のため)
adduser openclaw
usermod -aG sudo openclaw
# 3. SSHキー認証を設定(パスワード認証を無効化)
mkdir -p /home/openclaw/.ssh
cp /root/.ssh/authorized_keys /home/openclaw/.ssh/
chown -R openclaw:openclaw /home/openclaw/.ssh
# 4. ファイアウォール設定(UFW)
ufw default deny incoming
ufw default allow outgoing
ufw allow ssh
ufw allow 443/tcp # HTTPS
ufw enable
# 5. 自動セキュリティ更新を有効化
apt install unattended-upgrades
dpkg-reconfigure -plow unattended-upgrades
# 6. Dockerインストール
apt update
apt install -y docker.io docker-compose
systemctl enable docker
# 7. OpenClawセットアップ
git clone https://github.com/your-org/openclaw.git
cd openclaw
cp .env.example .env
# .envを編集してAPIキー等を設定
# 8. コンテナ起動
docker-compose up -d
# 9. SSL証明書取得(Let's Encrypt)
apt install certbot python3-certbot-nginx
certbot --nginx -d your-domain.com
この手順を完了すると、OpenClawがHTTPSでアクセス可能になります。ただし、これはあくまで「動く」だけです。セキュリティ設定・監視・バックアップは別途必要です。
セキュリティ(FW・SSH・監査ログ)
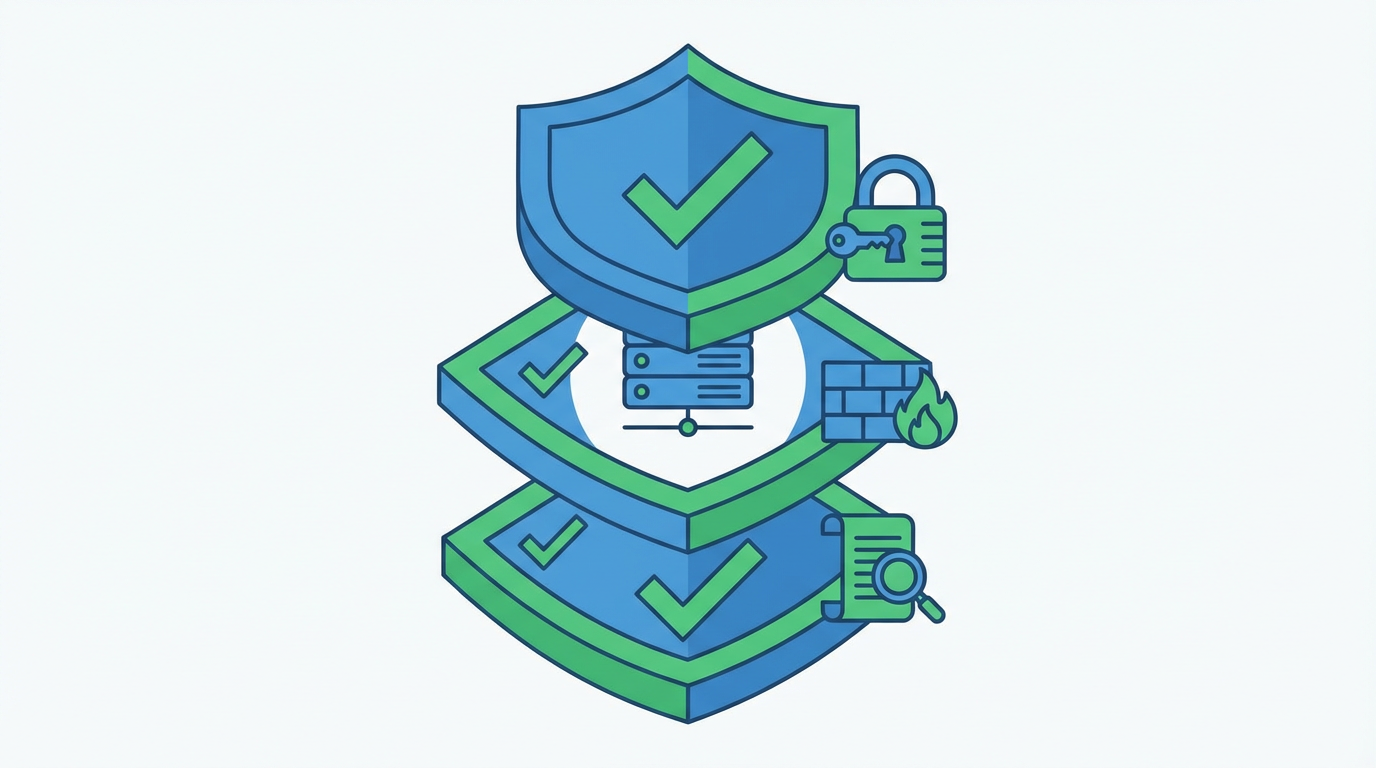
VPSセキュリティ強化の3つの柱
VPS運用で最も重要なのがセキュリティ設定です。以下の3点は必ず実施してください。
1. ファイアウォール(FW)設定
VPSは外部ネットワークに直接露出するため、ファイアウォールで不要なポートを閉じることが必須です。
# 許可するポート: SSH(22), HTTPS(443)のみ
ufw status
# 特定IPからのみSSHを許可(推奨)
ufw delete allow ssh
ufw allow from YOUR_OFFICE_IP to any port 22
社内IPアドレスが固定でない場合は、VPN経由でVPSに接続する構成を推奨します。
2. SSH強化
SSHはサーバー管理の入口です。以下の設定で攻撃リスクを下げます。
# /etc/ssh/sshd_config を編集
PermitRootLogin no # rootログイン禁止
PasswordAuthentication no # パスワード認証禁止
PubkeyAuthentication yes # 公開鍵認証のみ許可
Port 2222 # デフォルトポート(22)を変更
# 設定反映
systemctl restart sshd
3. 監査ログ
OpenClawの操作ログだけでなく、VPS自体のログも記録・監視する必要があります。
- SSHログイン履歴:
/var/log/auth.log を定期確認
- ファイアウォールログ: 不正アクセス試行を検出
- OpenClaw実行ログ: DB(PostgreSQL)に保存し、定期バックアップ
# SSHログイン失敗を検出(fail2ban導入)
apt install fail2ban
systemctl enable fail2ban
# 設定: 5回失敗で10分間IPをブロック
cat > /etc/fail2ban/jail.local << EOF
[sshd]
enabled = true
maxretry = 5
bantime = 600
EOF
systemctl restart fail2ban
事故例: ある企業では、VPSのSSHをデフォルト設定のまま運用し、ブルートフォース攻撃で侵入されました。OpenClawの設定ファイルが流出し、APIキーが悪用されて150万円の課金被害が発生しました。
更新・保守の現実(誰がやるのか)
VPS運用で最も見落とされるのが、継続的な保守作業です。以下の作業は定期的に発生します。
- OSセキュリティパッチ: 月1回以上、脆弱性対応のアップデート
- Dockerイメージ更新: OpenClaw本体や依存ライブラリのバージョンアップ
- SSL証明書更新: Let's Encryptは3ヶ月ごとに更新(自動化推奨)
- ログ監視: 週1回、不正アクセスやエラーログを確認
- バックアップ確認: 月1回、バックアップから復元できるかテスト
- 容量監視: ディスク使用率が80%を超えたらログ削除・ストレージ拡張
これらの作業を誰が担当するかを明確にしないと、「気づいたら半年間アップデートしていない」状態になります。
現実: VPS保守は月10〜20時間の作業が必要です。エンジニアの時給を5,000円と仮定すると、月5〜10万円の人件費が発生します。この費用を考慮すると、構築代行サービスと大差ない場合があります。
VPSか構築代行か——判断基準

VPS vs 構築代行の判断マトリクス
VPS運用と構築代行サービス、どちらを選ぶべきか。以下の基準で判断してください。
VPS運用が向いている
- 社内にサーバー管理の経験者がいる
- 月10〜20時間の保守作業を割ける
- 初期投資を抑えたい(物理サーバー不要)
- スケールアップ・ダウンの柔軟性が欲しい
- カスタマイズの自由度を重視する
構築代行が向いている
- サーバー管理の経験者がいない
- 保守作業に人的リソースを割けない
- 承認フロー・権限設計まで含めて導入したい
- トラブル時の対応を任せたい
- 稟議を通す際、責任範囲を明確にしたい
特に、以下のケースでは構築代行を強く推奨します。
- 法人で業務データを扱う(事故時の責任が重い)
- セキュリティ・コンプライアンス要件が厳しい
- 社内にサーバー管理の経験者がいない
判断のポイント: 「VPS月額5,000円 + 保守10時間(5万円)= 月55,000円」と「構築代行の月額保守15万円」を比較し、「保守作業を誰が担当するか」「トラブル時に対応できるか」を考慮して判断してください。
OpenClaw VPS選び 3つのポイント
実際にVPSを選定する際、見落としがちな3つの観点を整理します。契約前にこの3点を確認することで、後からの乗り換えコストを防げます。
- リージョン: 日本国内ユーザー向けなら東京リージョンを選択してください。海外リージョンはレイテンシが20〜100ms増加し、OpenClawのリアルタイム応答に影響します。
- スペック: 初期は最小構成(CPU 2コア / メモリ 4GB)で開始し、CPU・メモリ使用率が80%を超えたタイミングでスケールアップします。最初から過剰なスペックを選ぶと費用が無駄になります。
- バックアップ: 自動バックアップオプション付きのプランを選択してください。月額数百円の追加で、障害発生時に直近のスナップショットから復元できます。手動バックアップのみでは定期実行の徹底が難しく、データ消失リスクが高まります。
まとめ: リージョン(東京)・スペック(使用率80%でスケールアップ)・バックアップ(自動オプション)の3点を押さえるだけで、VPS選定の失敗の大半を防げます。
まとめ
OpenClawをVPSで運用することは可能ですが、「楽に運用できる」わけではありません。セキュリティ設定・保守作業・ログ監視など、継続的な管理負担が発生します。
VPS運用は、「サーバー管理の経験者がおり、月10〜20時間の保守作業を割ける企業」に向いています。それ以外の企業は、構築代行サービスの方が結果的にコストを抑えられる場合が多いです。
自社に最適な導入方法を判断するために、費用相場やオンプレ構成例も参考にしてください。詳しくは関連記事をご覧ください。
よくある質問
国内ではさくらVPS、ConoHa、Xserver VPSなどが実績があります。メモリ4GB以上のプランを選びましょう。海外ではDigitalOceanやLinodeも選択肢です。
SSH鍵認証(パスワード認証の無効化)、ファイアウォール設定、自動セキュリティアップデートが最低限必要です。加えてFail2Banの導入も推奨します。
最小構成はCPU 2コア / メモリ 4GB / SSD 80GBです。月間1万PV程度まではこのスペックで十分です。それ以上はCPU 4コア / メモリ 8GB以上を推奨します。
国内ならXserver VPS、さくらのVPS、ConoHa VPSが定番です。海外ならVultr、DigitalOcean、Linodeが人気です。レイテンシを考慮すると、日本のユーザー向けなら国内VPSが有利です。
SSHポート変更、rootログイン無効化、鍵認証の設定、ファイアウォール(ufw)の有効化、自動セキュリティアップデートの設定の5項目が最低限必須です。
VPSとクラウド(AWS/GCP)のどちらを選ぶべきですか?
月額固定費で予算管理したいならVPS、オートスケールやマネージドサービスが必要ならクラウドが適しています。小〜中規模ならVPSのコストパフォーマンスが圧倒的に高いです。
Docker環境ならdocker-compose.ymlとデータボリュームをコピーすればほぼ完了します。非Docker環境の場合は設定ファイル、データベース、アプリケーションコードの3点を手動で移行する必要があり、半日〜1日程度かかります。
OpenClawの導入を検討していますか?
設計・構築・保守まで、構築代行会社を比較して最適なパートナーを見つけましょう。
構築代行会社を比較する →
本記事の監修
齊木祐介(株式会社ASI 代表取締役)— AI・ロボティクスの導入支援や専門メディア運営など複数事業を統括し、実務で得た知見をもとに本サイトの情報を監修しています(運営:株式会社ASI)。